TheOldOne Blog
miroslav.gensor
root@theoldone:~$ ./whoami.sh --brief
> Miroslav Gensor · TheOldOne ·
● embers online ·
profile →
Last Writeups
12. septembra 2026
8 bitbreadboardfull adder
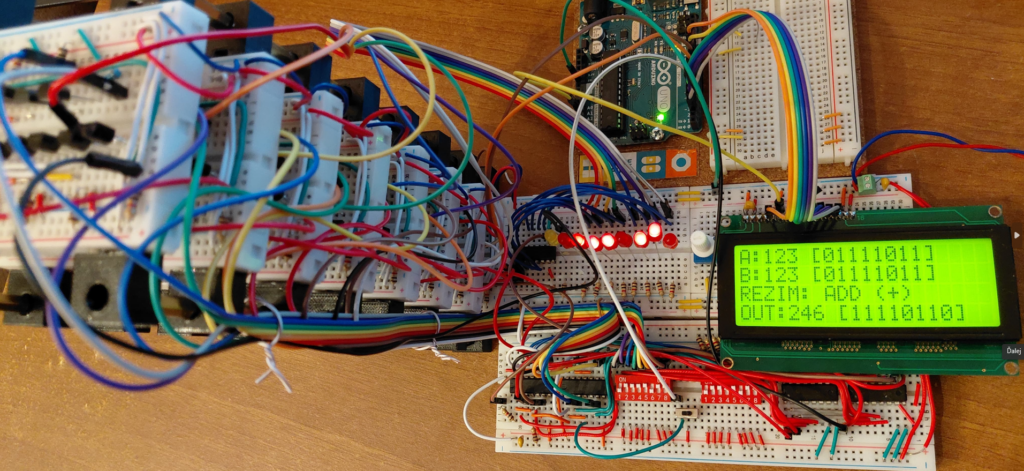
Od stlačenia „rovná sa“ cez tranzistory a NAND hradlá až po LCD. Osobný experiment, ktorým som si na vlastnej koži overil, ako procesor vlastne počíta. Viete, ako počítač vlastne počíta? Keď napíšeme…
8. augusta 2026
65C02code injectionRS-232serial
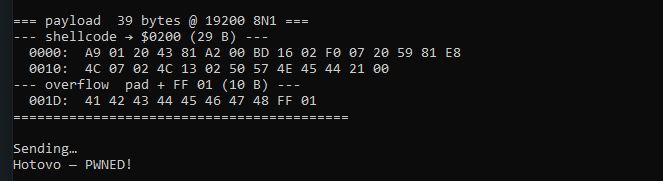
Code injection na 65C02: shellcode cez serial do RAM, overflow prepíše návrat, LCD ukáže PWNED! bez payloadu v EEPROM.
6. augusta 2026
65C02buffer overflowstack overflow
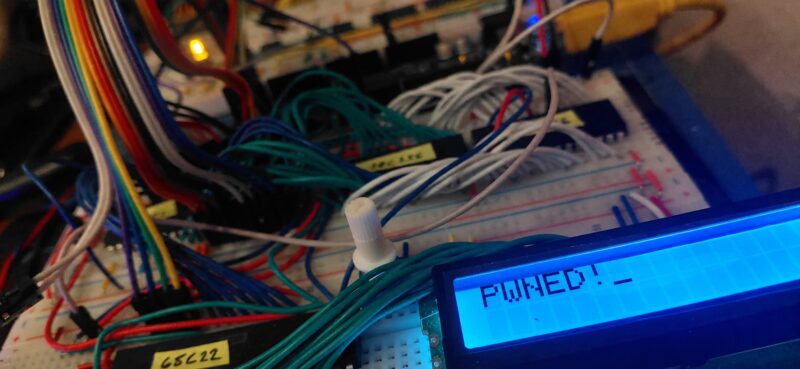
Ukážka stack overflow na CPU 65C02 pomocou schémy Ben Eater. Prepíšem návrat z JSR, RTS skočí do RAM a na LCD vyskočí PWNED! Monitoring pomocou Arduino Mega.
1. júla 2026
V práci deň čo deň pracujeme s protokolmi IEC 60870-5-101 a IEC 60870-5-104. RTU, master stanice, linky cez sériovku aj TCP — to je bežná realita. A často sa stretávame s problémami,…
Tutorials & Tech
20. marca 2026
Odkaz: TryHackMe Compiled (https://tryhackme.com/room/compiled) Našou úlohou je získať heslo. Dostaneme súbor bez prípony – Compiled. Prvý krok je vždy zistiť o…
10. septembra 2025
Úvod do DNS Domain Name System (DNS) je distribuovaná databáza ktorá zabezpečuje preklad čitateľných doménových mien (napr. www.tvojastranka.com) na IP adresy k…
8. septembra 2025
HTB: Secure Digital type: hardware difficulty: very easy V rámci série výziev Hack The Box (HTB) sa objavila výzva Secure Digital ktorá sa zameriava na analýzu…
4. septembra 2025
Mirai Malware Mirai je malware typu botnet, ktorý sa prvýkrát objavil v roku 2016. Vytvorila ho skupina mladých programátorov v USA (Paras Jha, Josiah White a D…